Criptografia post-cuantică nu mai e un subiect de laborator: Uniunea Europeană le cere statelor membre să înceapă tranziția până la 31 decembrie 2026 și să mute infrastructurile critice pe algoritmi rezistenți la calculatoare cuantice până la finalul lui 2030. Miza îi privește pe toți cei care folosesc internet banking, mesagerie criptată sau semnături digitale, dar mai ales firmele și instituțiile care păstrează date sensibile ani de zile.
Discuția a revenit în prim-plan după ce Fast Company a publicat, pe 6 octombrie 2026, un articol semnat de Yuping Huang, CEO al Quantum Computing Inc., cu o teză simplă: calculul cuantic este deja aici și rulează sarcini reale în afara laboratoarelor. Pentru securitate, întrebarea utilă nu e dacă mașinile există, ci când vor putea sparge criptarea pe care o folosim azi.
Am scris în martie despre avertismentul Google despre Q-Day și termenul din 2029. De atunci, imaginea s-a completat: avem standarde finale, un calendar european cu date fixe și o rețea cuantică națională funcțională în România.
Cât de aproape sunt calculatoarele cuantice de spargerea criptării
Pericolul vine din algoritmii cu cheie publică, RSA și criptografia pe curbe eliptice, pe care se sprijină HTTPS, VPN-urile și semnăturile digitale. Un calculator cuantic suficient de mare, cu corecție de erori, i-ar putea sparge cu algoritmul lui Shor.
În mai 2025, cercetătorul Craig Gidney de la Google a estimat că o cheie RSA de 2048 de biți ar putea fi factorizată în mai puțin de o săptămână cu mai puțin de un milion de qubiți „zgomotoși”. În 2019, aceeași estimare cerea 20 de milioane de qubiți. Cerința a scăzut de peste 20 de ori în șase ani.
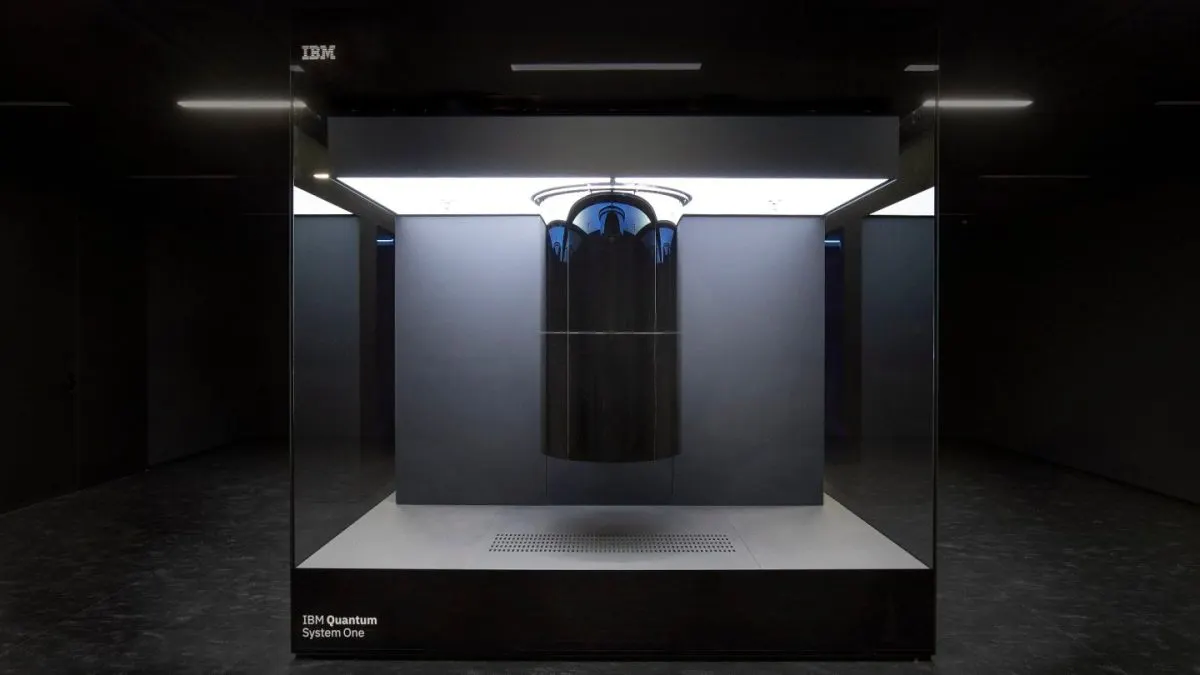
Hardware-ul de azi e încă departe de acest prag. Helios, sistemul lansat de Quantinuum în noiembrie 2025, are 98 de qubiți fizici și a demonstrat 48 de qubiți logici cu corecție de erori. IBM promite pentru 2029 sistemul Starling, cu 200 de qubiți logici și 100 de milioane de operații, construit la Poughkeepsie, în statul New York. Diferența e încă de câteva ordine de mărime, dar tendința explică de ce Google și-a fixat 2029 ca termen pentru propria migrare.
Mai e un motiv pentru grabă: atacurile de tip „stochează acum, decriptează mai târziu”. Datele interceptate azi pot fi citite peste zece ani, când hardware-ul va fi pregătit. Pentru dosare medicale, secrete comerciale sau comunicații guvernamentale, riscul există deja.
Ce algoritmi de criptografie post-cuantică a standardizat NIST
Institutul american de standarde NIST a publicat în august 2024 primele trei standarde finale. FIPS 203 descrie ML-KEM, un mecanism de stabilire a cheilor bazat pe latice. FIPS 204 (ML-DSA) și FIPS 205 (SLH-DSA) sunt algoritmi de semnătură digitală, al doilea construit pe funcții hash, ca plasă de siguranță.
În martie 2025, NIST a ales și HQC, un algoritm bazat pe coduri corectoare de erori, drept rezervă pentru ML-KEM. „Vrem un standard de rezervă bazat pe o abordare matematică diferită de ML-KEM”, a explicat Dustin Moody, matematicianul care conduce proiectul de criptografie post-cuantică al NIST. Instituția estima atunci o variantă finală a standardului HQC în 2027 și a insistat ca organizațiile să migreze fără să aștepte.
Calendarul UE pentru criptografia post-cuantică: 2026, 2030, 2035
Foaia de parcurs coordonată, publicată pe 23 iunie 2025 de statele membre cu sprijinul Comisiei Europene, prin grupul de lucru pentru PQC al NIS Cooperation Group, are trei borne. Până la finalul lui 2026, fiecare stat trebuie să aibă propriul plan, inventarul sistemelor criptografice și campanii de conștientizare. Până la finalul lui 2030 se migrează cazurile cu risc ridicat, adică infrastructurile critice precum energia, apa, sănătatea, finanțele și transporturile. Până în 2035, tranziția trebuie încheiată pentru toate nivelurile de risc.
| Ce | Când | Ce înseamnă concret |
|---|---|---|
| NIST FIPS 203, 204, 205 | august 2024 | ML-KEM pentru chei, ML-DSA și SLH-DSA pentru semnături |
| NIST HQC | selectat în martie 2025 | algoritm de rezervă pentru ML-KEM, standard final estimat în 2027 |
| UE, prima bornă | 31 decembrie 2026 | planuri naționale, inventar criptografic, start pentru riscul ridicat și mediu |
| UE, a doua bornă | finalul lui 2030 | infrastructuri critice migrate, actualizări rezistente cuantic activate implicit |
| UE, a treia bornă | finalul lui 2035 | tranziție completă pentru toate nivelurile de risc |
| Google, migrare internă | 2029 | termen asumat de companie pentru propriile servicii |
| Chrome | din versiunea 131 | schimb de chei hibrid X25519MLKEM768 în TLS |
| Firefox | desktop 132, Android 145 | mlkem768x25519 în TLS 1.3 |
| iMessage PQ3 | din iOS 17.4 | chei post-cuantice și reîmprospătare periodică a cheilor |
| Signal | PQXDH în 2023, SPQR din octombrie 2025 | ML-KEM 768 combinat cu curbe eliptice |
Un detaliu important pentru firme: roadmap-ul spune că mecanismele cu cheie publică vulnerabile cuantic nu ar trebui folosite singure după finalul lui 2030. Asta împinge piața spre soluții hibride, care combină un algoritm clasic cu unul post-cuantic.
Ce face România: DNSC, NIS2 și rețeaua cuantică RoNaQCI
Directoratul Național de Securitate Cibernetică a publicat un ghid dedicat tranziției la criptografia post-cuantică și o analiză privind stadiul actual al criptografiei. Planul național cerut de UE până la 31 decembrie 2026 nu a fost însă făcut public până la data scrierii acestui articol.
Cadrul legal există deja. Directiva NIS2 a fost transpusă prin OUG 155/2024, în vigoare din 31 decembrie 2024 și aprobată prin Legea 124/2025. Printre măsurile minime cerute entităților esențiale și importante se numără politicile privind utilizarea criptografiei, iar DNSC e autoritatea care le identifică și le notifică.
Pe partea de comunicații cuantice, România stă surprinzător de bine. Rețeaua RoNaQCI, parte a proiectului european EuroQCI, are 36 de legături securizate prin distribuție cuantică a cheilor, pe peste 1.500 de kilometri, între București, Iași, Timișoara, Craiova, Cluj-Napoca și Constanța. Potrivit IonQ, care a livrat echipamentele prin ID Quantique, asta înseamnă peste 20% din legăturile cuantice terestre ale Europei. Proiectul a fost coordonat de Politehnica București împreună cu RoEduNet. Tehnologia e înrudită cu cea din testul NIST de internet cuantic pe 62 de kilometri de fibră aeriană.
Trebuie făcută o distincție. Distribuția cuantică a cheilor protejează legături dedicate între instituții, nu telefonul sau laptopul fiecăruia. Pentru marea majoritate a sistemelor, soluția rămâne criptografia post-cuantică implementată în software.
Ce aplicații folosesc deja criptare post-cuantică
Vestea bună pentru utilizatori: o parte din protecție e deja activă, fără vreo setare. Chrome folosește schimbul de chei hibrid X25519MLKEM768 din versiunea 131. Firefox a adăugat mlkem768x25519 în versiunea 132 pentru desktop și în 145 pentru Android.
La mesagerie, Apple a introdus protocolul PQ3 în iMessage din iOS 17.4, iPadOS 17.4 și macOS 14.4. Signal a adăugat PQXDH la inițierea conversațiilor în 2023, iar din octombrie 2025 extinde protecția pe toată durata discuției prin SPQR, bazat pe ML-KEM 768. Google a anunțat că Android 17 integrează semnături ML-DSA.
Ce poți face concret e banal, dar decisiv: ții browserul, sistemul și aplicațiile la zi. Ghidul nostru despre actualizarea aplicațiilor pe telefon explică pașii. Routerul e adesea veriga uitată, iar firmware-ul vechi nu va primi niciodată algoritmi noi, așa că merită verificate și setările de securitate ale routerului.
Ce trebuie să facă firmele până la finalul lui 2026
Primul pas cerut de UE e inventarul: unde se folosește RSA sau criptografie pe curbe eliptice, în ce aplicații, certificate, VPN-uri, echipamente și contracte cu furnizori. Fără această hartă, migrarea nu poate fi planificată.
Al doilea pas e clasificarea după durata de viață a datelor. Informațiile care trebuie să rămână confidențiale după 2030 sunt prioritare, din cauza atacurilor de tip „stochează acum, decriptează mai târziu”. Al treilea e discuția cu furnizorii despre suport pentru ML-KEM și ML-DSA, inclusiv pentru echipamentele hardware greu de actualizat.
Următoarea dată concretă e 31 decembrie 2026, când statele membre trebuie să aibă planurile naționale gata. Pentru entitățile din NIS2 urmează, cel mai probabil, cerințe explicite din partea DNSC. Mai multe analize despre amenințări și protecție găsești pe pagina noastră de securitate cibernetică.