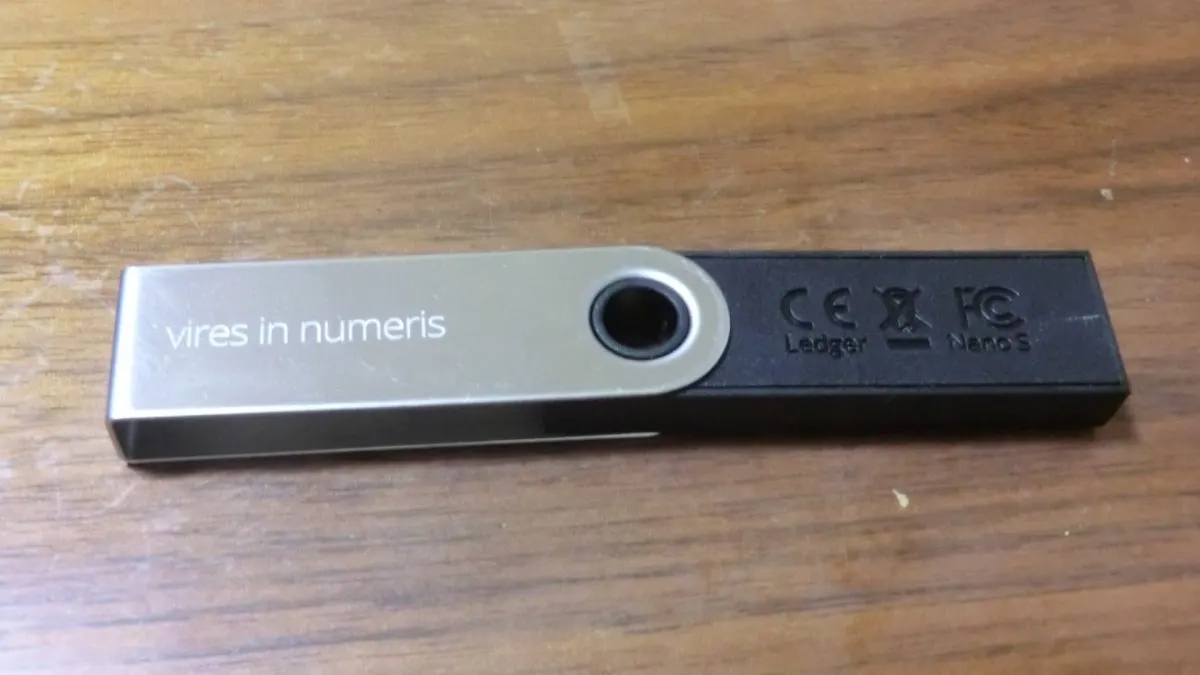
Ledger, producătorul francez de portofele hardware pentru criptomonede, a confirmat că un dispozitiv cumpărat de un utilizator păgubit conținea un implant hardware neautorizat. Anunțul a venit sâmbătă seara, 10 octombrie 2026, după ce mai mulți clienți din Asia de Sud-Est au raportat conturi golite. Ledger leagă pierderile de dispozitive cumpărate de la un revânzător, CryptoBilis, o firmă din Malaysia.
Pierderile nu sunt confirmate oficial. Investigatorul independent Specter a urmărit pe blockchain transferuri suspecte de peste 86 de milioane de dolari, din portofele de Bitcoin, Ethereum și TRON. Ledger spune că nu are indicii că propriile sisteme ar fi fost compromise.
Ce a confirmat Ledger despre portofelele cu implant?
Primul mesaj al companiei a apărut vineri, 9 octombrie, pe contul oficial de suport de pe X. Ledger anunța că investighează pierderi de fonduri raportate de clienți ai CryptoBilis și că i-a cerut revânzătorului să oprească vânzările și livrările.
A doua zi, compania a mers mai departe. A confirmat implantul găsit într-unul dintre dispozitive, a anunțat că a contactat utilizatorii afectați și că lucrează cu autoritățile. Ledger a mulțumit și SEAL 911, un grup de voluntari specializați în incidente cripto.
CryptoBilis a confirmat că a suspendat vânzarea întregului stoc de portofele hardware până la finalul investigației. Potrivit The Verge, nu există indicii că dispozitivele cumpărate direct de la Ledger ar fi afectate.
Cum funcționează implantul descoperit în portofelele Ledger?
Primele fotografii au fost publicate pe 9 octombrie de Mark Karpelès, fost director al platformei Mt. Gox. Imaginile arată o placă electronică miniaturală ascunsă sub ecranul dispozitivului, în stratul de protecție.
Potrivit descrierii lui Karpelès, implantul include componente LTE, o antenă, un eSIM și un microcontroler conectat la magistrala SPI, prin care circulă datele afișate pe ecran. Practic, implantul vede tot ce afișează portofelul.
Momentul critic este configurarea inițială. Atunci, dispozitivul generează și afișează fraza de recuperare de 24 de cuvinte, care permite refacerea tuturor cheilor private. Implantul ar fi copiat această frază și ar fi trimis-o atacatorilor prin rețeaua mobilă. Din acel moment, ei puteau goli portofelul oricând, fără să aibă nevoie de dispozitiv.
Nu este clar încă dacă exemplarul fotografiat de Karpelès provine chiar de la CryptoBilis. Publicația Crypto Briefing notează că rapoarte despre implanturi similare au apărut mai devreme în 2026, inclusiv în Thailanda.
De ce nu a fost detectat implantul de verificările Ledger?
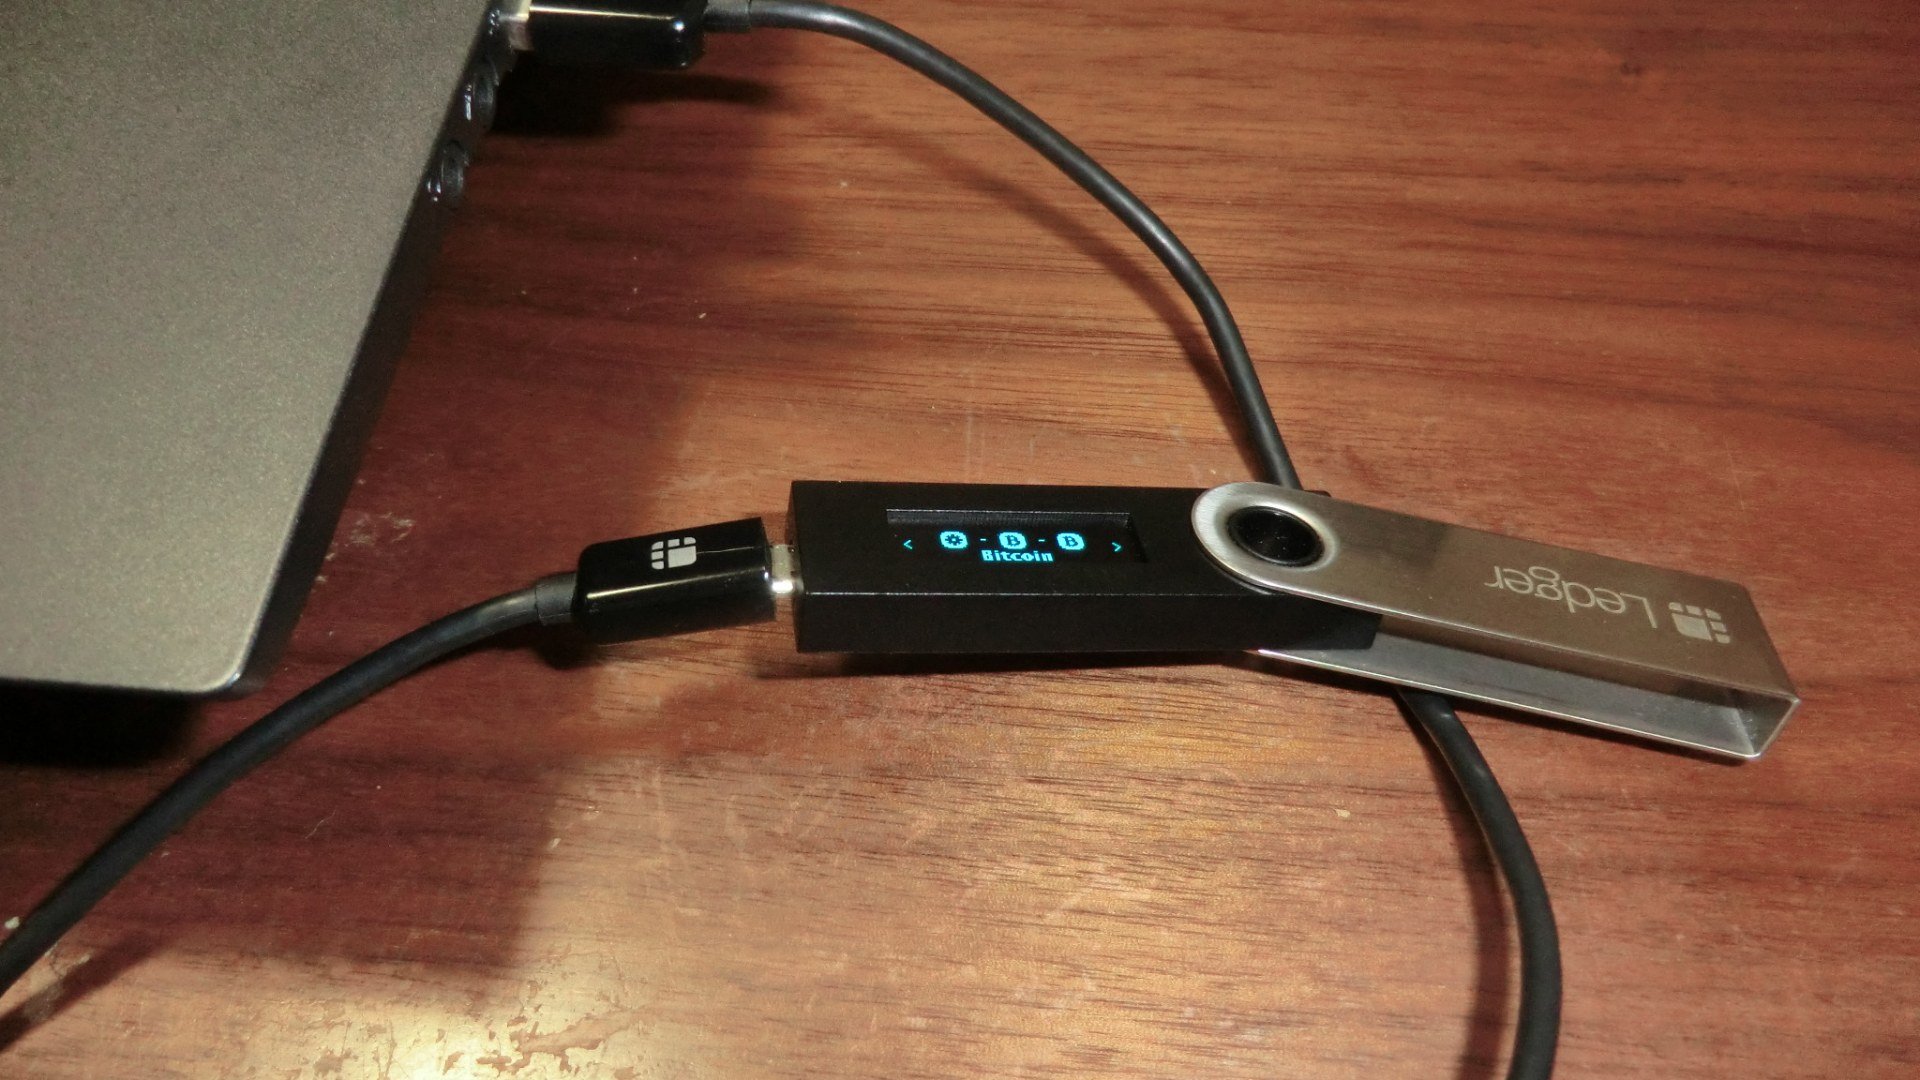
Portofelele Ledger au un cip securizat, numit Secure Element, care păstrează cheile private. Aplicația oficială rulează o verificare de autenticitate, Genuine Check, care confirmă că acest cip este original.
Chiar Ledger recunoaște însă, în ghidul pentru dispozitivele cumpărate de la terți, că verificarea are o limită. Ea nu poate detecta modificări fizice ale aparatului dacă cipul securizat a rămas intact. Altfel spus, un dispozitiv original, dar deschis și modificat pe drum, poate trece testul.
Atacatorii nu au spart criptografia Ledger. Au profitat de faptul că aparatul trece prin mâinile unui intermediar.
Ce trebuie să facă cei care au un portofel Ledger?
Recomandările diferă după situație.
| Situația ta | Ce recomandă Ledger |
|---|---|
| Ai cumpărat de la CryptoBilis și nu ai configurat dispozitivul | Nu îl configura deloc |
| Ai cumpărat de la CryptoBilis și l-ai configurat | Mută fondurile pe un alt dispozitiv Ledger, cu o frază de recuperare nouă |
| Găsești în cutie o frază de recuperare sau un PIN deja setat | Nu folosi dispozitivul și nu trimite fonduri în conturile generate |
| Ambalajul pare deschis sau modificat | Nu folosi dispozitivul și contactează suportul Ledger |
| Primești un dispozitiv pe care nu l-ai comandat | Nu îl conecta; Ledger nu trimite înlocuiri nesolicitate |
Ledger avertizează că escrocii profită de astfel de incidente și reamintește că nu va cere niciodată fraza de recuperare. Fraza trebuie scrisă doar pe foaia de rezervă, nu introdusă într-un telefon, într-un calculator sau pe un site. Un caz din 2021, descris de companie, arată cât de repede se poate pierde totul: un utilizator care a primit o „înlocuire” falsă și și-a introdus fraza într-o aplicație modificată a pierdut aproximativ 78.000 de dolari în 30 de minute.
Cum cumperi în siguranță un portofel hardware în România?
Atacul a vizat Asia de Sud-Est, dar riscul ține de locul de unde cumperi, nu de țară. Ledger recomandă magazinul oficial sau revânzătorii autorizați. Contractele de distribuție le interzic acestora să revândă dispozitivele returnate.
Pe eMAG, la 11 octombrie, Ledger Nano S Plus pornea de la aproximativ 342 de lei, iar Ledger Nano Gen5 costa 1.205 lei. Pentru Nano X, prețurile variau între circa 745 și peste 1.500 de lei, în funcție de vânzător. Diferențele arată că merită să verifici cine vinde efectiv produsul; un dispozitiv livrat direct de retailer e mai sigur decât unul din marketplace. Iar un portofel second-hand, cumpărat de pe site-uri de anunțuri, nu ar trebui folosit pentru economii reale.
Mai e un pericol. În căutările făcute pentru acest articol au apărut pagini false de tip „Ledger.com/Start”, care imită pagina oficială de configurare. Descarcă aplicația doar de pe ledger.com sau din magazinele oficiale. Am văzut recent cum reclame Google false au trimis utilizatorii către aplicații infectate, iar aceeași tactică funcționează și pentru portofelele cripto.
Interesul pentru criptomonede rămâne ridicat, mai ales după ce prețul bitcoin a trecut de 85.000 de dolari în septembrie. Cu cât valoarea fondurilor crește, cu atât atacatorii investesc în metode mai sofisticate.
Ce urmează în investigația Ledger?
Ledger spune că lucrează la noi soluții împotriva modificării fizice a dispozitivelor. Compania nu a publicat încă numărul total de utilizatori afectați și nici modelele implicate. Cine are informații despre atac poate scrie la programul de recompense al companiei, la adresa bounty@ledger.fr.
Cazul arată că securitatea depinde și de drumul pe care îl face un aparat până la tine. Despre atacurile pe telefon, am scris recent despre RatHat, un malware Android care fură PIN-uri și coduri bancare.