Comisia Europeană a deschis pe 21 octombrie 2026 o procedură formală împotriva Booking.com, în baza Regulamentului privind serviciile digitale (DSA). Bruxelles-ul vrea să afle dacă platforma de rezervări a evaluat și a limitat cum trebuie riscurile legate de anunțurile false de cazare și de mesajele de phishing care folosesc datele reale ale rezervărilor. A treia direcție a anchetei privește cazările care plătesc un comision mai mare ca să apară mai sus în rezultate, fără să fie marcate clar drept reclame.
Pentru cititorii din România, ancheta nu schimbă nimic peste noapte, dar confirmă oficial un tipar pe care mulți l-au întâlnit deja: un mesaj care pare trimis de hotel, cu numele tău, datele sejurului și prețul exact, care cere „reconfirmarea” cardului în 24 de ore, adică exact înșelătoria pe WhatsApp în numele hotelurilor semnalată de Bitdefender.
Ce investighează Comisia Europeană la Booking.com?
Comunicatul Comisiei descrie trei zone. Prima sunt anunțurile frauduloase sau neconforme: proprietăți care nu există, impostori care se dau drept gazde și oferte de cazare care nu respectă regulile. Comisia verifică dacă Booking.com a identificat aceste riscuri și dacă le elimină eficient de pe platformă.
A doua zonă e phishingul care exploatează datele de rezervare. Aici ancheta se uită la felul în care datele oaspeților ajung la unitățile de cazare și la modul în care funcționează serviciul de mesagerie al platformei, adică exact canalele prin care escrocii obțin detaliile convingătoare din mesajele false.
A treia zonă privește transparența reclamelor. Cazările pot plăti un comision mai mare pentru o poziție mai bună în căutări, iar utilizatorul ar trebui să vadă clar că e o reclamă, cine a plătit-o și de ce o vede.
Ce riscă Booking.com?
Dacă încălcările se confirmă, ar fi vorba despre articolele 34 și 35 din DSA, care obligă platformele foarte mari să analizeze și să reducă riscurile sistemice, și despre articolul 26 alineatul (1), privind identificarea clară a reclamelor. DSA permite amenzi de până la 6% din cifra de afaceri globală anuală, dar deschiderea procedurii nu înseamnă că decizia finală e deja luată.
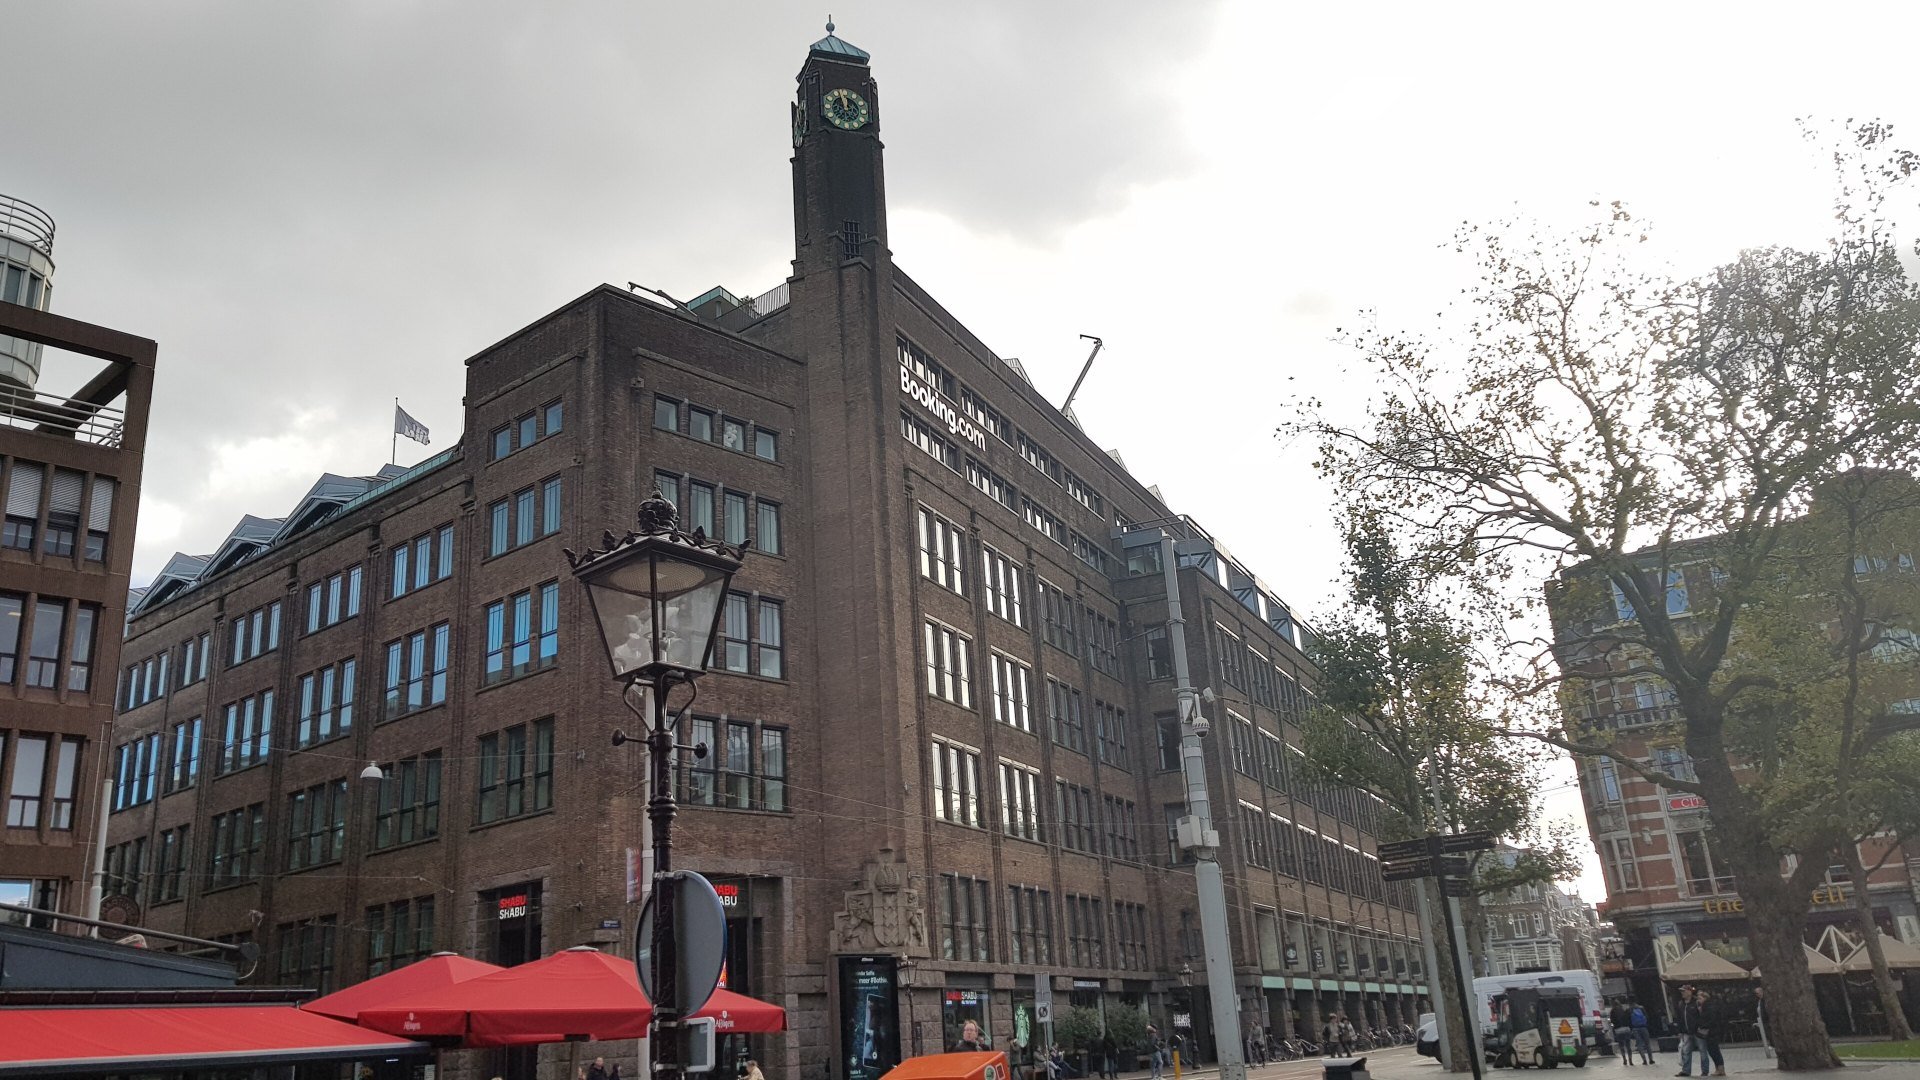
Comisia spune că va trata ancheta cu prioritate și poate impune măsuri provizorii sau accepta angajamente din partea companiei. Decizia vine după o analiză preliminară a rapoartelor de risc trimise de Booking.com în 2026 și în ultimii trei ani și după cererile oficiale de informații din 23 septembrie 2025 și 26 mai 2026. Platforma a fost desemnată „platformă online foarte mare” pe 25 aprilie 2023, iar supravegherea se face împreună cu autoritatea olandeză ACM, pentru că firma are sediul la Amsterdam.
| Ce se verifică | Riscul pentru tine | Articol DSA |
|---|---|---|
| Anunțuri false și cazări inexistente | Plătești pentru o cameră care nu există | Art. 34 și 35 |
| Phishing cu datele rezervării | Ți se cer datele cardului sau un transfer „urgent” | Art. 34 și 35 |
| Cazări promovate nemarcate | Crezi că e cel mai bun rezultat, dar e o reclamă | Art. 26 alin. (1) |
Cum recunoști un mesaj fals în numele Booking.com sau al hotelului?
Pagina oficială de siguranță Booking.com în limba română stabilește câteva reguli clare. Compania spune că nu va cere niciodată detaliile cardului prin e-mail, telefon, SMS sau WhatsApp și nu va cere un transfer bancar care contrazice politica de plată din confirmarea rezervării. Nicio tranzacție legitimă nu se face cu carduri cadou, iar reprezentanții serviciului clienți pot cere doar numărul rezervării și codul PIN al acesteia, niciodată parola contului.
Semnalele de alarmă, descrise și în ghidul nostru despre escrocheriile de vacanță care imită perfect mesajele reale, sunt aproape mereu aceleași: urgența („rezervarea se anulează în 24 de ore”), un link către o pagină de plată, insistența de a continua discuția pe WhatsApp sau în afara aplicației și o sumă care nu apare în confirmare. Booking.com recomandă și compararea prețului: o cazare listată recent, mult mai ieftină decât altele din aceeași zonă, e un semnal frecvent de fraudă.
Verificarea sigură se face pornind de la tine, nu de la mesaj. Deschide aplicația sau site-ul tastând adresa, intră la rezervare și compară politica de plată și mesajele din chatul oficial. Activează și autentificarea în doi pași din setările de securitate ale contului. Pe Android, merită pornite și noile protecții anti-fraudă disponibile în România.
Ce faci dacă ai dat deja datele cardului?
Sună imediat banca, cere blocarea cardului și emiterea unuia nou, apoi urmărește extrasul pentru plăți pe care nu le recunoști și contestă-le. Schimbă parola contului Booking.com și activează autentificarea în doi pași. Raportează mesajul la serviciul clienți Booking.com, doar prin canalele afișate în aplicație sau pe site, ca să ajungă la echipa de securitate.
În România, tentativele de phishing pot fi semnalate și Directoratului Național de Securitate Cibernetică (DNSC), prin canalele de raportare de pe site-ul instituției, iar pentru o fraudă cu bani pierduți e nevoie și de o plângere la Poliție, cu capturile de ecran ale mesajelor și dovada plății. Coordonatorul național pentru serviciile digitale, care primește plângeri despre platformele online în baza DSA, este ANCOM.
De ce contează ancheta pentru turiștii din România?
Booking.com este una dintre cele mai folosite platforme de rezervări de către români, atât pentru vacanțele din țară, cât și pentru cele din străinătate, iar escrocheriile cu cazări au apărut constant în avertizările de securitate din ultimii ani. O decizie a Comisiei ar putea obliga platforma să schimbe felul în care împarte datele cu gazdele și cum funcționează mesageria, adică exact sursa mesajelor false atât de credibile.
Până atunci, regula de bază rămâne aceeași: orice cerere de plată din afara confirmării rezervării se verifică direct în aplicație, nu prin linkul primit.