Un troian Android auto descoperit de Kaspersky a transformat unități de bord chinezești în noduri ale unui botnet global, folosind chiar mecanismul de actualizare automată al sistemelor de infotainment. Producătorul firmware-ului susține că echipamentele sale se află în 30 de milioane de vehicule.
Cercetătorii companiei Kaspersky au identificat un program malițios capabil să infecteze unitățile multimedia conectate produse de firma chineză DoFun, potrivit raportului citat de publicația TalkAndroid. După infectare, fiecare dispozitiv devenea parte a unui botnet, adică a unei rețele de echipamente compromise dirijate de infractori cibernetici.
Vulnerabilitatea a fost observată în iunie 2026, în timpul monitorizării de rutină a amenințărilor pentru Android. Este, potrivit cercetătorilor, primul troian proiectat special pentru acest tip de unități de bord, folosite în întreaga lume.
De ce „troian Android auto” nu înseamnă Android Auto
Confuzia merită lămurită din start. Android Auto, funcția Google care proiectează interfața telefonului pe ecranul mașinii, nu este cea afectată. Unitățile DoFun rulează un sistem Android complet, cu memorie internă proprie și posibilitatea de a instala aplicații independent de smartphone. Exact această autonomie a deschis calea atacului.
Dacă te interesează diferența practică dintre cele două moduri de utilizare, am explicat separat cum funcționează Android Auto fără cablu și cum poate fi improvizat un sistem de bord dintr-o tabletă Android veche.
Actualizarea automată, transformată în ușă de intrare
Atacatorii au exploatat mecanismul de update integrat în sistemele de infotainment. Procesul, gândit tocmai pentru a menține dispozitivele în siguranță, nu cerea nicio acțiune sau aprobare din partea șoferului. Infectările s-au produs în liniște, fără știrea utilizatorilor.
O aplicație preinstalată numită TWCore se ocupă de actualizările unităților DoFun, descărcând fișiere de pe un server aflat în China. În mod normal aduce doar update-uri pentru software-ul preinstalat, dar procesul poate fi deturnat pentru instalarea de aplicații complete. Un parametru denumit installNotExists ocolește verificările obișnuite de instalare, permițând ca fișierele să ajungă pe dispozitiv fără aprobarea proprietarului.
Lanțul de module: JarService, downloader și zhima
Prin această breșă a fost instalat un prim modul numit JarService, o aplicație ascunsă, fără interfață. În codul său era criptată sarcina utilă pentru etapa următoare. JarService o decripta și lansa un downloader, care contacta un server de comandă și control. Serverul livra un al doilea program, ce colecta identificatorul dispozitivului, versiunea de software și pachetul de actualizare, apoi indica de unde se descarcă un al treilea modul, numit zhima.
Zhima comunica cu serverul la fiecare 90 de minute și putea executa până la nouă instrucțiuni diferite, identificate de Kaspersky. Comanda cea mai frecventă permitea atacatorilor să descarce și să ruleze cod arbitrar pe echipamentul infectat.
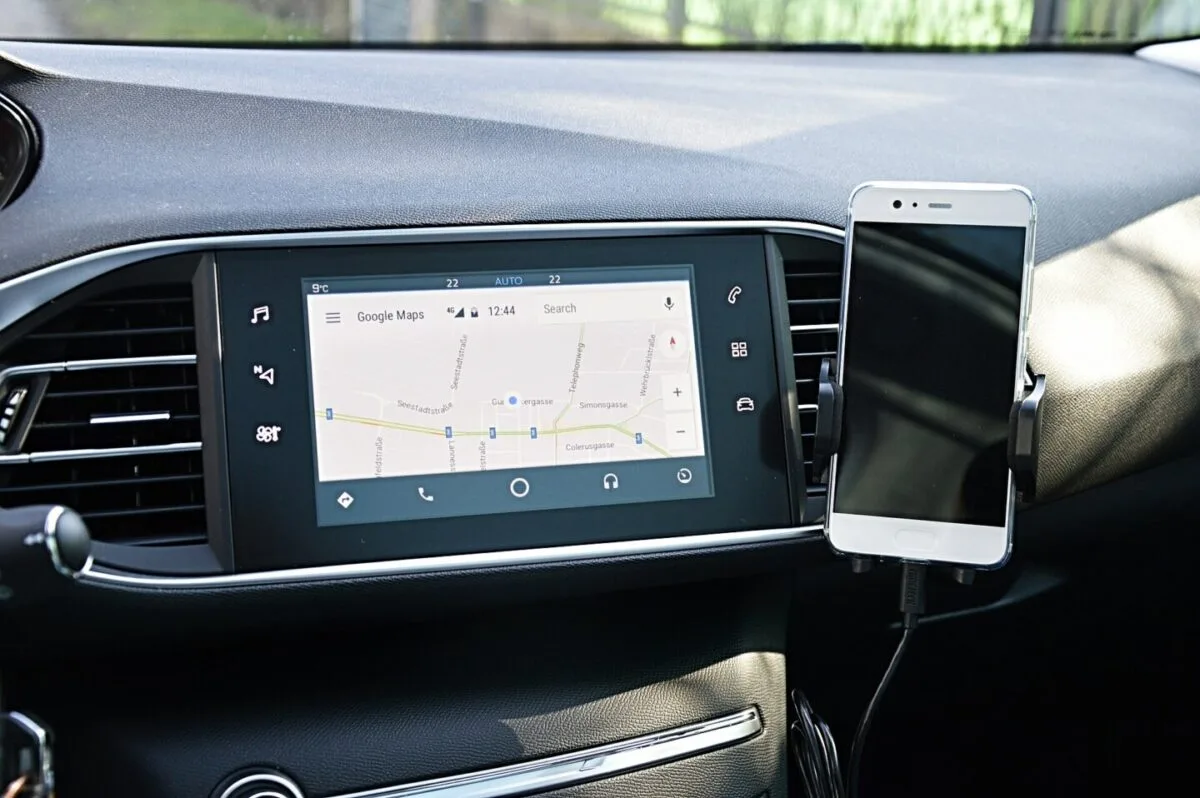
Unitățile de bord moderne rulează sisteme Android complete, cu memorie proprie și aplicații instalabile. Foto: Raimond Spekking, via Wikimedia Commons, domeniu public.
Mașina ta, folosită drept proxy pentru fraudă cu reclame
Modulul zhima conecta apoi fiecare unitate compromisă la platformele PXYEDGE și ProxyForU, care comercializează acces la conexiuni de tip proxy rezidențial. Prin aceste conexiuni, trafic străin era rutat prin dispozitivele infectate, cel mai des pentru scheme de fraudă cu clicuri publicitare.
Un modul separat se ocupa de afișarea reclamelor și de generarea de clicuri false, producând venituri ilicite pentru operatorii campaniei. Pentru șoferi, consecința principală era încetinirea sistemului și scăderea vitezei internetului din mașină, pentru că o parte din puterea de procesare și din lățimea de bandă era deviată către activitatea botnetului.
Cine se află în spate: legătura cu Badbox
Kaspersky a atribuit campania, cu grad ridicat de încredere, grupării MoYu. Concluzia se bazează pe infrastructura comună cu Badbox, o platformă infracțională cunoscută pentru atacurile asupra dispozitivelor Android, și pe programe malițioase depistate anterior în set-top box-uri TV. Legătura a fost confirmată independent de Nokia Deepfield Emergency Response.
Cazul nu este izolat. În iunie 2025, FBI avertiza că botnetul Badbox 2.0 infectase peste un milion de dispozitive Android necertificate în 222 de țări și teritorii, inclusiv sisteme multimedia auto, televizoare inteligente și tablete ieftine.
Marile companii de tehnologie urmăresc și ele expansiunea rețelelor ilicite de proxy rezidențial. Pe 3 iulie 2026, Google a anunțat că a dezmembrat o rețea legată de NetNut, cunoscută și ca Popa, care înrolase pe ascuns aproximativ două milioane de dispozitive casnice. Era a treia acțiune de acest tip a companiei într-un singur an, după cele împotriva Badbox 2.0 și a unei rețele numite IPIDEA.
Ce poți face, practic
Riscul se concentrează pe unitățile de bord aftermarket ieftine, cumpărate din marketplace-uri și instalate ulterior în mașină. Câteva măsuri reduc expunerea: nu conecta permanent unitatea la internet dacă nu folosești funcții online, verifică dacă producătorul publică un istoric real de actualizări de securitate, evită instalarea de aplicații din surse necunoscute și urmărește semnele indirecte — încetinire bruscă, trafic de date inexplicabil, reclame apărute în interfață.
Simptomele sunt aceleași pe care le vânează și programele malițioase de pe telefon; sfaturile din ghidul nostru despre cum te ferești de malware-ul bancar se aplică în bună măsură și aici. Analizele tehnice detaliate ale acestei familii de amenințări sunt publicate de echipa Kaspersky pe blogul său de cercetare, Securelist.